
Dapatkan Syarat Lolos Audit ISO 27001: Panduan Lengkap Agar Sertifikasi Berhasil
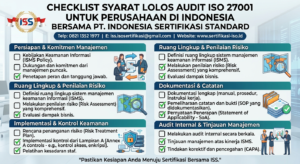
Banyak perusahaan di Indonesia sudah menyiapkan Sistem Manajemen Keamanan Informasi (SMKI), namun tetap gagal di tahap audit karena tidak memenuhi syarat lolos audit ISO 27001 secara menyeluruh. Kegagalan ini bukan hanya membuang waktu, tapi juga biaya dan reputasi di depan klien atau mitra bisnis. Artikel ini membahas syarat, dokumen, dan langkah konkret agar proses audit berjalan lancar hingga sertifikat diterbitkan.
Apa Itu Audit ISO 27001 dan Mengapa Banyak Perusahaan Gagal di Tahap Ini?
Audit ISO 27001 adalah proses evaluasi independen oleh lembaga sertifikasi untuk memastikan SMKI perusahaan berjalan sesuai standar internasional ISO/IEC 27001:2022. Kegagalan biasanya terjadi bukan karena sistemnya tidak ada, melainkan karena implementasinya belum konsisten atau bukti pendukungnya tidak lengkap saat auditor melakukan pemeriksaan.
Jenis Audit dalam Proses Sertifikasi ISO 27001 (Stage 1 & Stage 2)
Audit sertifikasi terdiri dari dua tahap. Stage 1 berfokus pada tinjauan dokumen (readiness review) untuk memastikan SMKI sudah dirancang sesuai klausul standar. Stage 2 adalah audit lapangan untuk memverifikasi bahwa kontrol keamanan benar-benar diterapkan dan berjalan efektif. Kelulusan Stage 1 tidak menjamin kelulusan Stage 2 — di sinilah banyak perusahaan tersandung.
7 Syarat Utama Agar Lolos Audit ISO 27001
1. Kebijakan dan Ruang Lingkup SMKI (ISMS) yang Jelas
Perusahaan wajib memiliki kebijakan keamanan informasi yang disahkan manajemen puncak, lengkap dengan ruang lingkup (scope) yang menjelaskan proses bisnis, lokasi, dan aset informasi mana yang tercakup dalam sertifikasi.
2. Hasil Risk Assessment dan Risk Treatment Plan
Auditor akan memeriksa apakah perusahaan telah mengidentifikasi risiko keamanan informasi secara sistematis dan menyusun rencana penanganan risiko (risk treatment plan) yang realistis dan terukur.
3. Statement of Applicability (SoA) yang Sesuai Annex A
SoA harus memetakan 93 kontrol pada 4 tema Annex A (organisasi, manusia, fisik, teknologi) dan menjelaskan alasan penerapan atau pengecualian setiap kontrol — bukan sekadar menyalin template.
4. Bukti Implementasi Kontrol Keamanan (Rekaman/Log)
Kebijakan tanpa bukti pelaksanaan tidak akan diterima. Auditor akan meminta rekaman seperti log akses, hasil backup, laporan insiden, hingga bukti pelatihan keamanan informasi.
5. Internal Audit dan Management Review Sudah Dilakukan
Sebelum audit sertifikasi, perusahaan wajib menjalankan minimal satu siklus internal audit dan management review sebagai bentuk evaluasi mandiri terhadap efektivitas SMKI.
6. Kompetensi dan Kesadaran (Awareness) Karyawan
Karyawan di semua level harus memahami peran mereka dalam menjaga keamanan informasi. Auditor sering melakukan wawancara acak untuk menguji sejauh mana kebijakan benar-benar dipahami, bukan hanya didokumentasikan.
7. Tindakan Perbaikan atas Temuan Sebelumnya (Corrective Action)
Jika sebelumnya pernah ada temuan (dari internal audit maupun audit awal), perusahaan harus menunjukkan tindakan perbaikan yang terdokumentasi dan efektif.
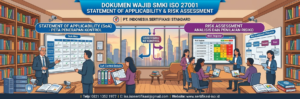
Dokumen Wajib yang Harus Disiapkan Sebelum Audit
Daftar Checklist Dokumen ISO 27001:
– Kebijakan Keamanan Informasi & ruang lingkup SMKI
– Risk Assessment dan Risk Treatment Plan
– Statement of Applicability (SoA)
– Prosedur dan rekaman kontrol Annex A yang relevan
– Laporan internal audit dan management review
– Bukti pelatihan/awareness karyawan
– Rencana kesinambungan bisnis (business continuity) terkait keamanan informasi
– Daftar aset informasi (asset inventory) dan klasifikasinya
Kesalahan Umum yang Membuat Perusahaan Gagal Audit
Dokumen Tidak Sinkron dengan Praktik di Lapangan
Kebijakan tertulis rapi, namun praktik harian tim tidak sesuai — ini menjadi temuan mayor yang paling sering muncul.
Minim Bukti Rekaman (Evidence)
Kontrol dikatakan sudah dijalankan, tetapi tidak ada rekaman yang bisa ditunjukkan ke auditor sebagai bukti objektif.
Kurangnya Kesadaran Karyawan terhadap Kebijakan Keamanan Informasi
Karyawan operasional sering tidak tahu prosedur dasar seperti pelaporan insiden atau kebijakan penggunaan perangkat, padahal ini adalah bagian yang aktif diuji auditor.
Berapa Lama Waktu yang Dibutuhkan untuk Siap Audit?
Secara umum, perusahaan membutuhkan waktu 2–4 bulan untuk membangun dan menstabilkan SMKI sebelum siap menjalani audit sertifikasi, tergantung ukuran organisasi dan kematangan sistem yang sudah ada. Pendampingan profesional dapat memperpendek waktu ini sekaligus memperbesar peluang lolos audit di percobaan pertama.
Cara PT Indonesia Sertifikasi Standard Membantu Anda Lolos Audit ISO 27001
PT Indonesia Sertifikasi Standard (PT ISS) mendampingi perusahaan mulai dari gap assessment, penyusunan dokumen SMKI, pelatihan awareness karyawan, hingga simulasi audit internal — sehingga tim Anda benar-benar siap menghadapi auditor, bukan sekadar memenuhi dokumen di atas kertas.
FAQ
1. Apa syarat utama agar lolos audit ISO 27001?
Syarat utamanya meliputi kebijakan SMKI yang jelas, hasil risk assessment, Statement of Applicability, bukti implementasi kontrol, hasil internal audit, kesadaran karyawan, dan tindakan perbaikan atas temuan sebelumnya.
2. Apa yang terjadi jika perusahaan gagal audit ISO 27001?
Perusahaan akan menerima temuan (minor atau major nonconformity) dan diberi waktu untuk melakukan tindakan perbaikan sebelum audit ulang; jika temuan major tidak diperbaiki, sertifikasi bisa ditunda.
3. Berapa lama proses audit ISO 27001 sampai lolos?
Proses audit sertifikasi (Stage 1 dan Stage 2) umumnya berlangsung 1–2 minggu, namun persiapan sebelum audit bisa memakan waktu 2–4 bulan tergantung kesiapan organisasi.
4. Apakah UKM bisa lolos audit ISO 27001 tanpa tim IT khusus?
Bisa, selama SMKI dirancang sesuai skala dan kompleksitas bisnis, serta didukung pendampingan yang membantu penyusunan dokumen dan kontrol secara proporsional.
5. Apa dokumen paling sering jadi temuan auditor ISO 27001?
Statement of Applicability (SoA) yang tidak sesuai kondisi riil, serta rekaman/bukti implementasi kontrol yang tidak lengkap.
INTERNAL LINK (IN-LINK) — ke halaman lain PT ISS
– Panduan Penerapan ISO 27001 Terbaru” → Klik: panduan penerapan ISO 27001 terbaru
– Biaya Sertifikasi ISO 27001→ Klik: biaya sertifikasi ISO 27001
– Jasa Audit ISO 27001 Cepat dan Resmi → Klik: jasa audit ISO 27001
– Audit Kontrol Keamanan ISO 27002 → Klik: kontrol keamanan ISO 27002
– “Studi Kasus Sertifikasi ISO 27001” → Klik: studi kasus sertifikasi ISO 27001
EXTERNAL LINK (OUT-LINK)
– Situs resmi ISO — halaman standar ISO/IEC 27001
– BSSN (Badan Siber dan Sandi Negara) — regulasi keamanan siber Indonesia
– KAN (Komite Akreditasi Nasional) — verifikasi lembaga sertifikasi terakreditasi OR United Accreditation Foundation (UAF)
CALL TO ACTION (CTA)
Ingin memastikan perusahaan Anda benar-benar siap dan lolos audit ISO 27001 di kesempatan pertama?.
Konsultasikan gap assessment dan pendampingan sertifikasi Anda bersama PT Indonesia Sertifikasi Standard
PT. INDONESIA SERTIFIKASI STANDARD
Gedung STC Senayan Lantai 3 #181
Jl. Asia Afrika, Pintu IX Gelora Senayan,
Jakarta Pusat 10270 DKI Jakarta
📱 HP/WA: 0821.1352.1977
☎️ Telp: 021.5793.0507
📧 Email: iss.isosertifikasi@gmail.com
Visit Web kami di: www.sertifikasi-iso.id | www.iso-sertifikasi.id | www.sertifikasiisoindonesia.com
Blog kami: sertifikasiisomurah.blogspot.com | sertifikasiindonesia.wordpress.com
Tim kami siap membantu mulai dari penyusunan dokumen, pelatihan awareness, hingga simulasi audit internal.